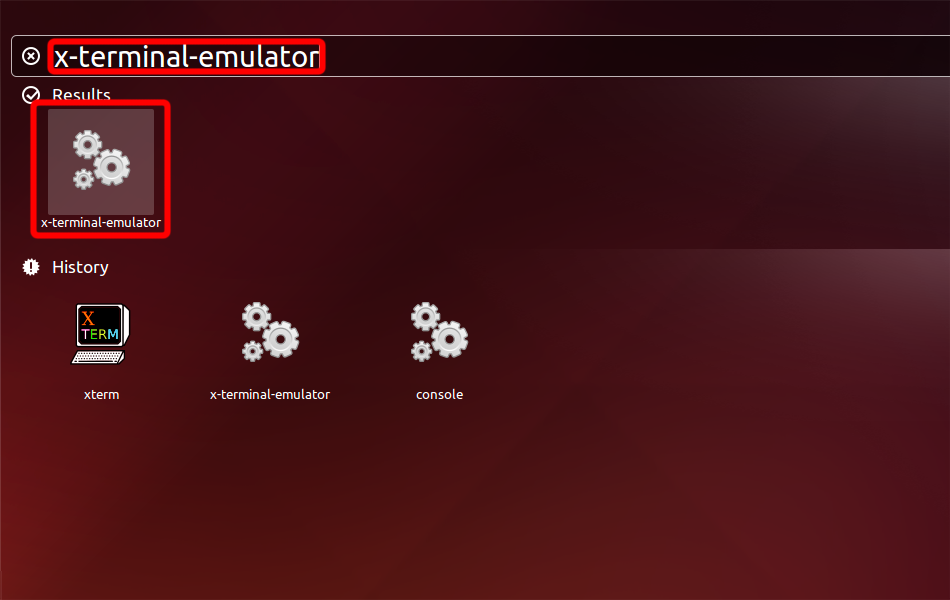
Avvia l'emulatore di terminale: premi Alt+F2 sulla tastiera, digita x-terminal-emulator e premi Invio.
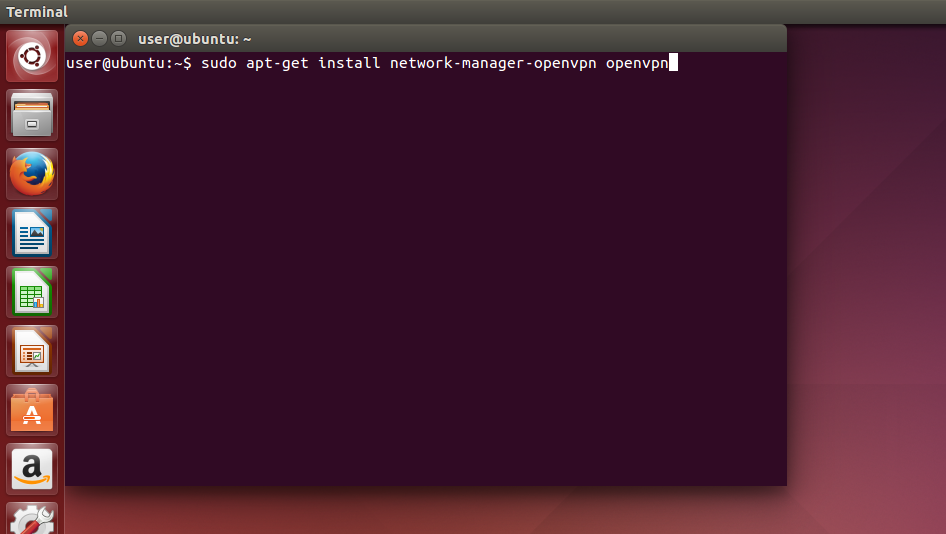
Installa OpenVPN con il seguente comando.
sudo apt-get install network-manager-openvpn openvpn
For Ubuntu 16.04 install also network-manager-openvpn-gnome
sudo apt-get install network-manager-openvpn-gnome
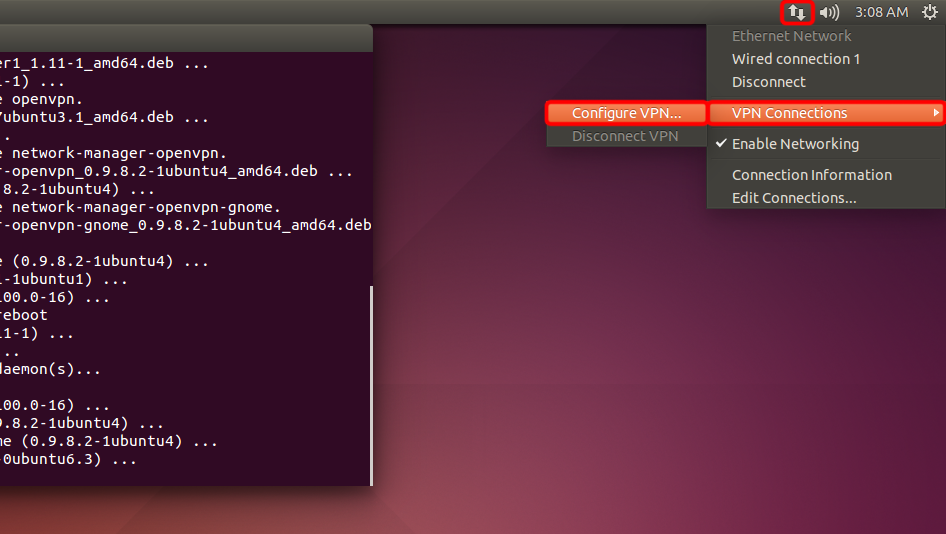
Apri il menu di rete, vai su «Connessioni VPN» e clicca su «Configura VPN...».
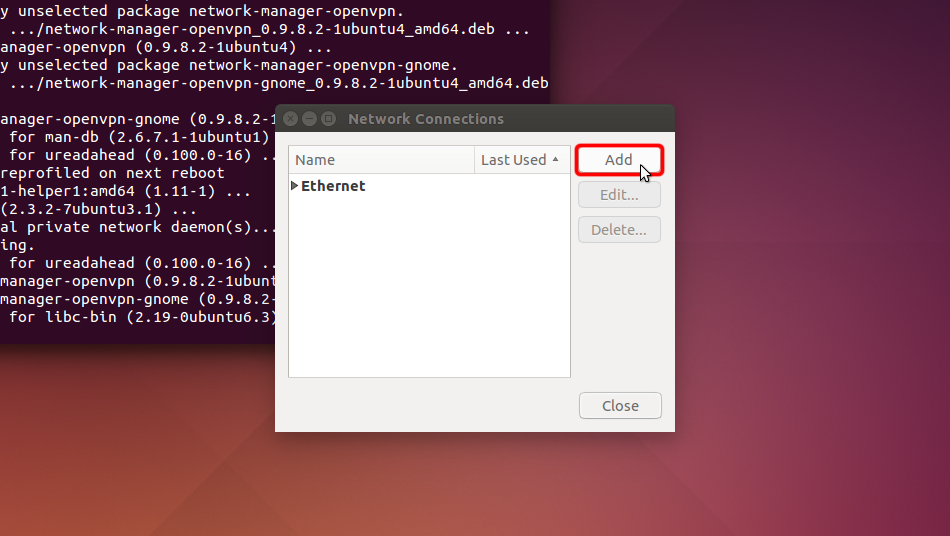
Clicca su «Aggiungi».
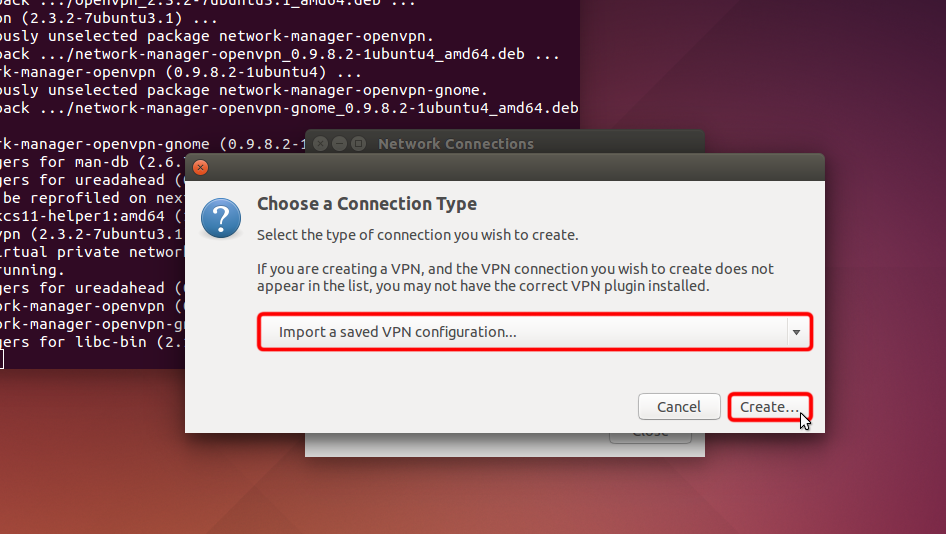
Clicca su «Importa una configurazione VPN salvata...» e poi su «Crea»
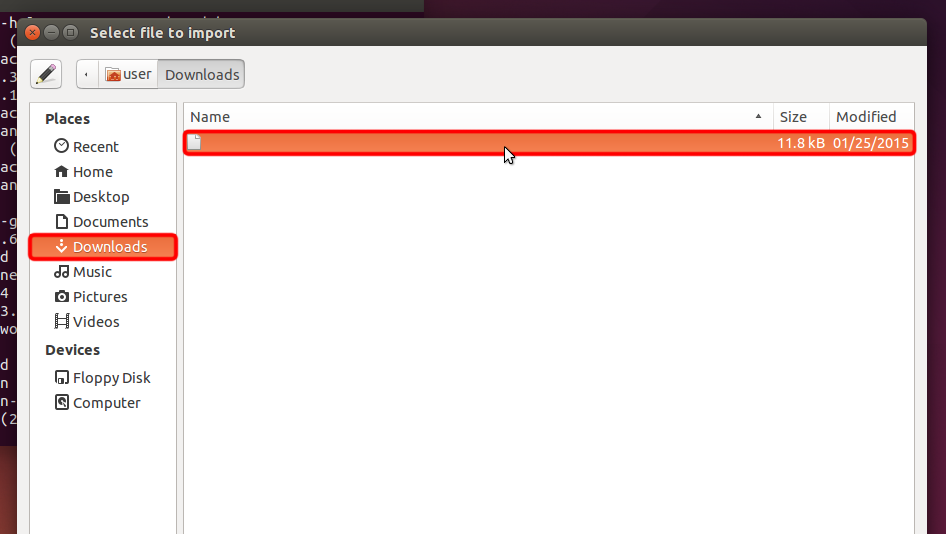
Scarica il file di configurazione OpenVPN (file .ovpn), seleziona la sezione «Scaricati» e apri il file Trust.Zone-Romania.ovpn con un doppio clic.
File OpenVPN (.ovpn): NASCOSTO. Accedi o registrati per visualizzarlo.
 Trust.Zone-Romania.ovpn
Seleziona "Password" dal menu a discesa "Tipo" e inserisci il tuo nome utente e la tua password VPN.
Your VPN Username: NASCOSTO. Accedi o registrati per visualizzarlo.
Your VPN Password: NASCOSTO. Accedi o registrati per visualizzarlo.
Scarica il file del certificato e clicca sul selettore «Certificato CA» per scegliere il file del certificato.
File del certificato: NASCOSTO. Accedi o registrati per visualizzarlo.
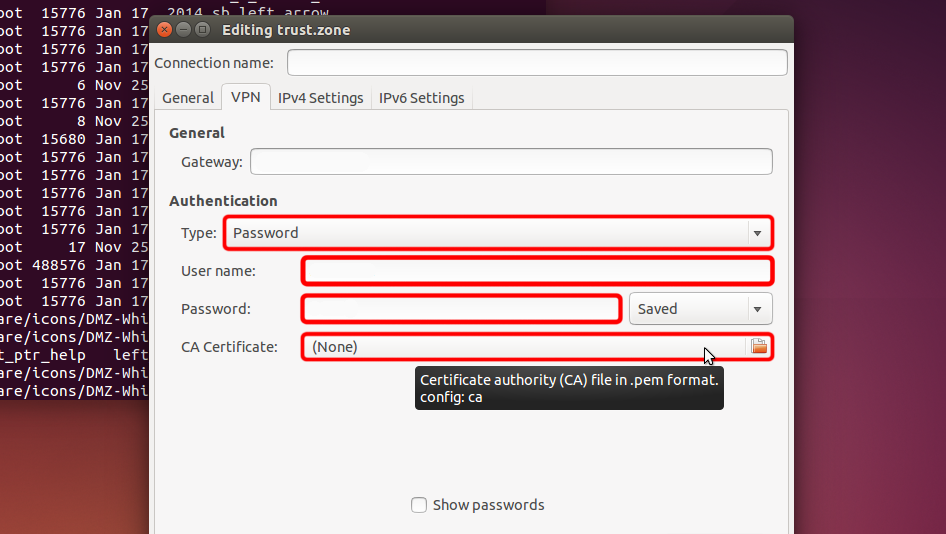 Trust.Zone-Romania
ro.trust.zone
Vai in "Scaricati" e fai doppio clic sul nome del certificato per sceglierlo.
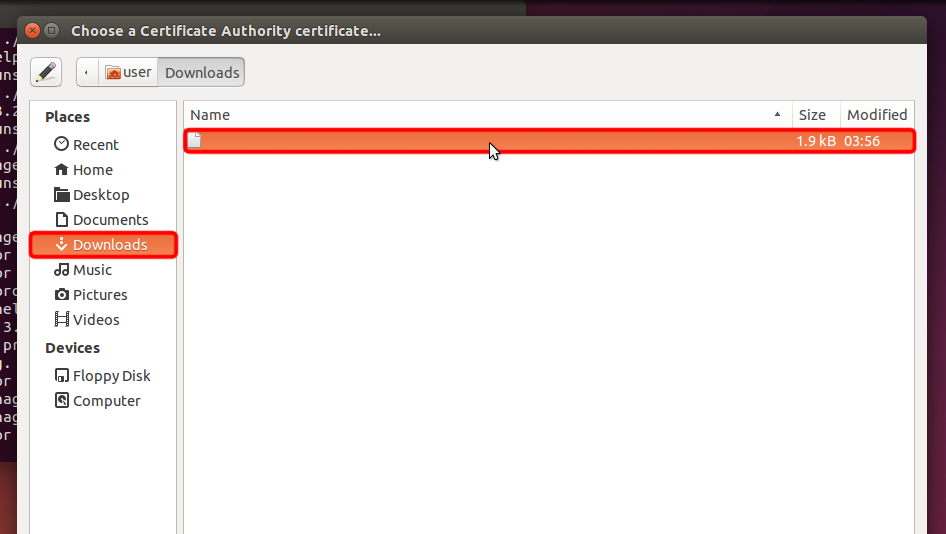 Trust.Zone-Romania.pem
Clicca su "Salva..." per salvare le impostazioni della connessione VPN.
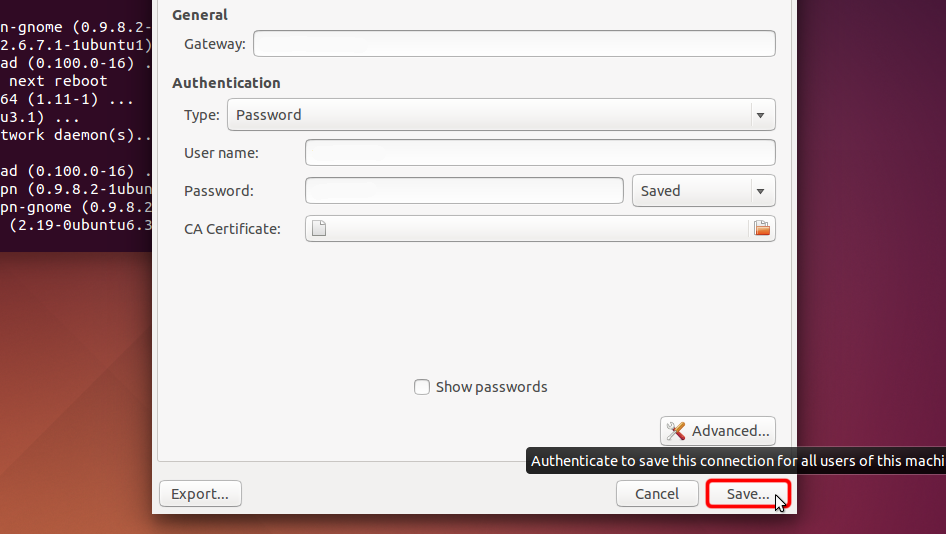 ro.trust.zone
Trust.Zone-Romania.pem
Clicca sull'icona del menu di rete, scegli "Connessioni VPN" e clicca sul nome della connessione che hai creato per stabilire la connessione VPN.
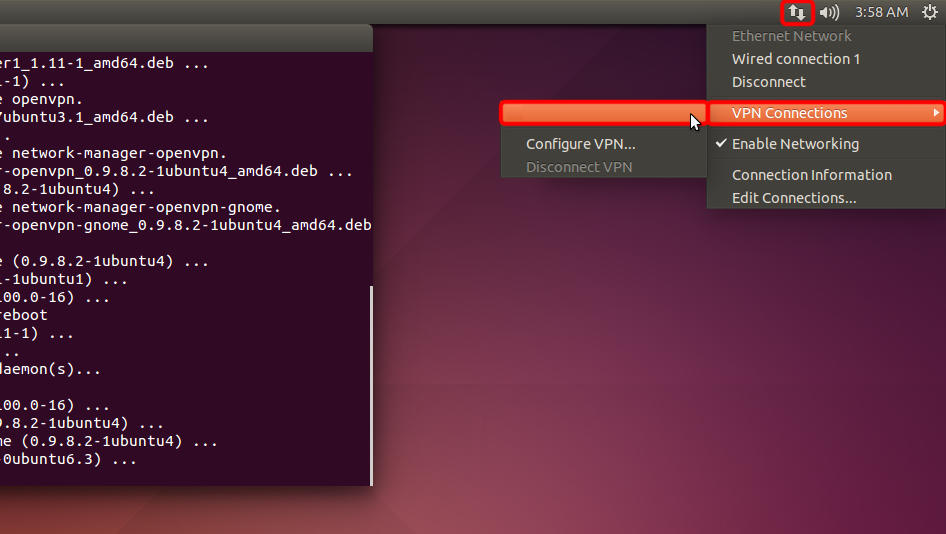 Trust.Zone-Romania
Se la connessione è stata stabilita correttamente, lo stato viene mostrato nella barra dei menu e in un messaggio di notifica.
Per gestire le tue connessioni VPN clicca sull'icona «Connessioni di rete» e scegli «Connessioni VPN» => «Configura VPN...».
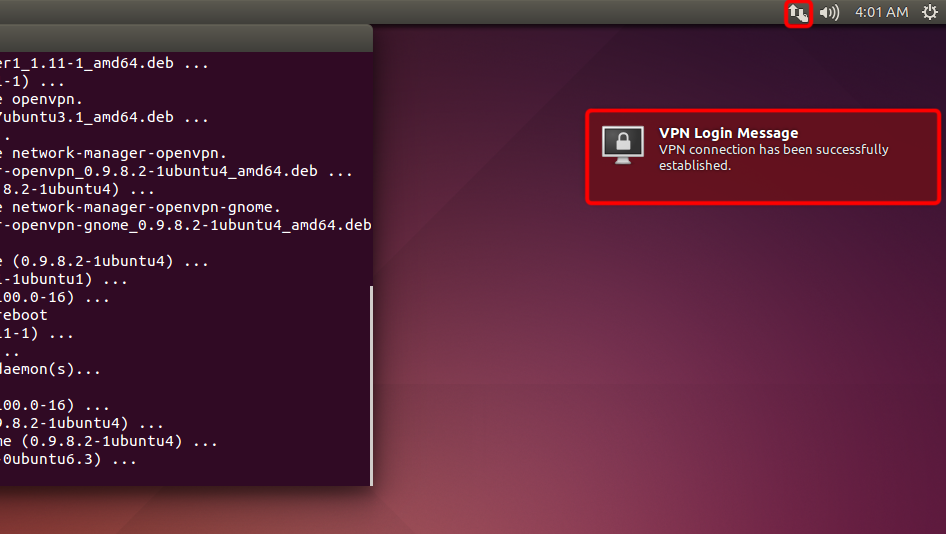
Dopo esserti connesso a Trust.Zone VPN il tuo indirizzo IPv4 cambierà, ma il tuo indirizzo IPv6 resterà lo stesso.
Non è un problema se il tuo provider NON supporta IPv6, ma se lo supporta, il tuo indirizzo IPv6 potrebbe trapelare.
Il modo migliore per evitare fughe IPv6 è disattivare IPv6 nella tua distribuzione Linux. Ecco come fare.
Per verificare se IPv6 è già disattivato, esegui il seguente comando:
cat /proc/sys/net/ipv6/conf/all/disable_ipv6
Se il comando restituisce 1, IPv6 è già disattivato e puoi saltare i passaggi seguenti. Se restituisce 0, segui le istruzioni qui sotto:
Apri il file /etc/sysctl.conf con il tuo editor di testo preferito. Nel nostro esempio useremo l'editor nano.
sudo nano /etc/sysctl.conf
Aggiungi le seguenti righe alla fine del file:
net.ipv6.conf.all.disable_ipv6 = 1
net.ipv6.conf.default.disable_ipv6 = 1
net.ipv6.conf.lo.disable_ipv6 = 1
Ora puoi salvare il file e uscire dall'editor. Se usi nano, premi Ctrl-O per scrivere le modifiche e Invio per confermare il salvataggio. Poi premi Ctrl-X per uscire dall'editor.
Esegui il seguente comando per aggiornare i parametri del kernel:
sudo sysctl -p
Il comando restituirà le righe che hai aggiunto a /etc/sysctl.conf
Ora, eseguendo cat /proc/sys/net/ipv6/conf/all/disable_ipv6, il comando dovrebbe restituire 1. Significa che IPv6 è disattivato, quindi non sono più possibili fughe IPv6.
Apri la pagina principale di Trust.Zone, oppure ricaricala se è già aperta, per verificare che la connessione a Trust.Zone VPN sia stata stabilita correttamente.
Puoi anche visitare la nostra pagina di verifica della connessione.
 Il tuo IP: x.x.x.x ·
 Romania ·
Ora sei in TRUST.ZONE! La tua posizione reale è nascosta!